MultiCloud Administrator
Administración de infraestructura repartida entre tres proveedores de nube.
Correlaciono alertas de SIEM, registros de sistema y de red, hallazgos de análisis forense, IOCs sacados de threat hunting y contexto de ciberinteligencia. Cruzar esas fuentes es lo que convierte una alerta suelta en una investigación con nombre, alcance y una respuesta que se sostiene.
200 días: el promedio global para detectar una brecha de seguridad.
Soy Dario González Blanco, experto en ciberseguridad y administrador de sistemas. Llegué a la seguridad después de sufrir un phishing en 2022, y desde entonces trabajo para que a otros no les pase lo mismo: de la base en sistemas y redes a un máster en ciberinteligencia.
¿Te interesa cómo llegué hasta aquí?
Lee mi historia
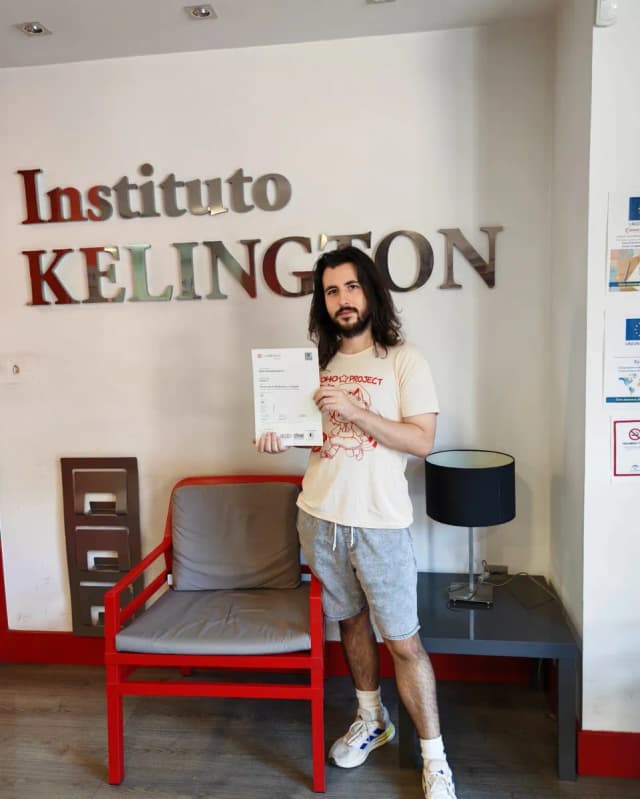
Formación complementaria, con su verificación cuando la hay.
CompTIA Security+ (SY0-701)
Blue Team Level 1 (BTL1)
eJPT — Junior Penetration Tester
Certificate of Proficiency in English (CPE) — Nivel C2
Desliza para recorrerlos · toca para abrir uno
Dónde he trabajado y dónde me he entrenado, por separado.
Experiencia laboral
Administración de infraestructura repartida entre tres proveedores de nube.
Experiencia práctica
Casos reales simulados de extremo a extremo, desde la alerta hasta el informe.
Máquinas vulnerables reales, comprometidas de principio a fin.
De dónde salen los cimientos.
Inteligencia de amenazas y análisis de grupos APT.
Administración de sistemas, redes y virtualización.
Alertas cerradas, investigaciones abiertas y máquinas comprometidas en laboratorio. Lo que se ha hecho, contado con números en lugar de con adjetivos.
Una muestra de en qué he estado trabajando.
Trabajo Fin ASIR · 2025
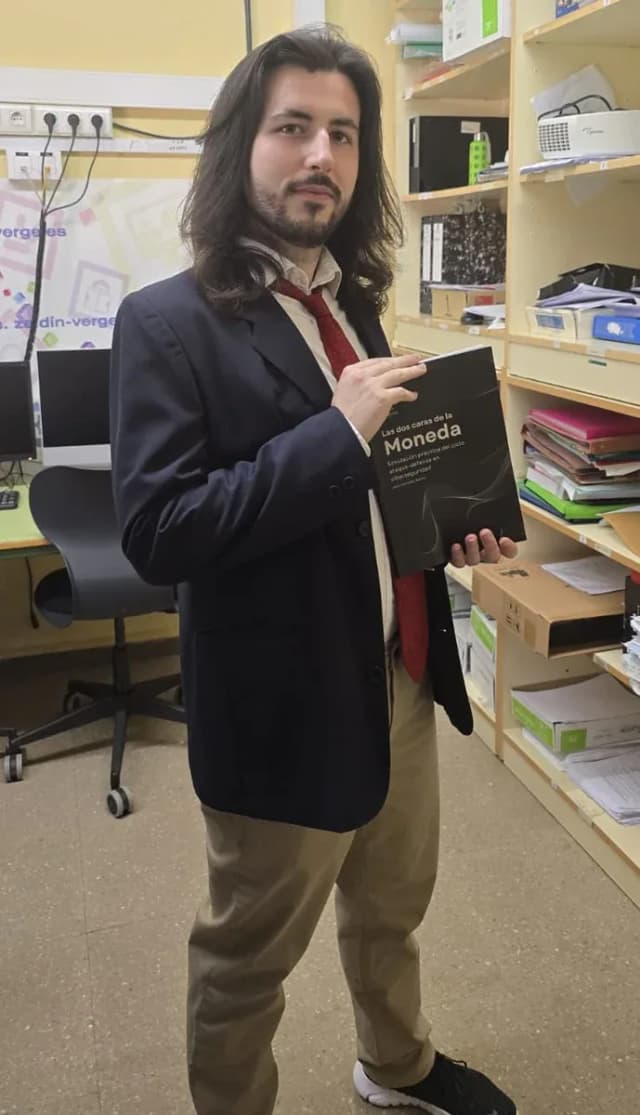
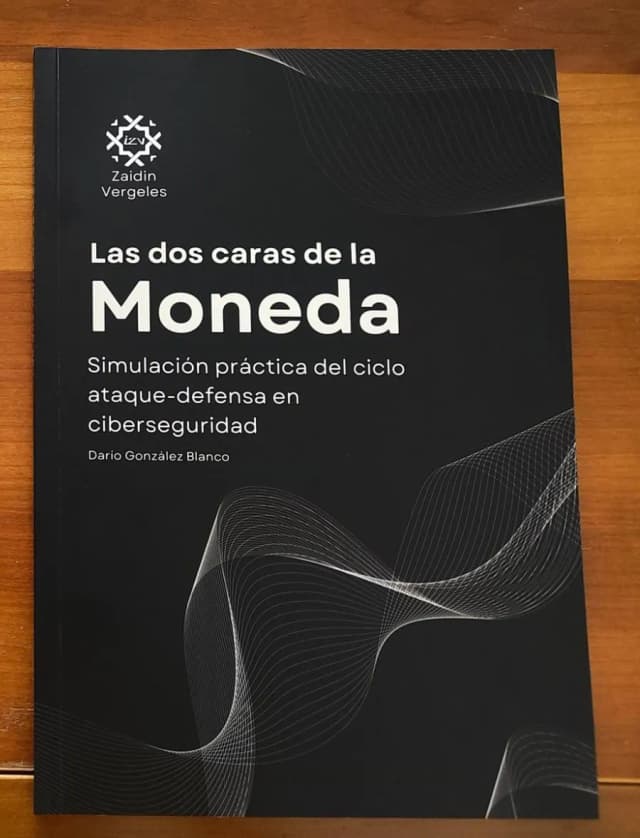
Libro publicado sobre el ciclo ataque-defensa en ciberseguridad, con simulaciones prácticas de ambos lados.
Trabajo Fin de Máster · 2026
Estudio completo del grupo APT Lazarus: motivaciones, capacidades, infraestructura y patrones de comportamiento.
Diseño y desarrollo · 2026
Herramienta web para analizar correos sospechosos y explicar, paso a paso, por qué lo son.
Ver proyectoCómo trabajo
Manejo estas herramientas a nivel avanzado y las uso como acelerador de resultados, no como sustituto del criterio. Y para que la privacidad no se pierda por el camino, todo lo sensible se queda en casa: ejecuto modelos locales con Ollama, uno específico para cada tarea, de modo que ningún dato de un análisis sale de mi máquina.
 ChatGPT